Chaque jour, votre boîte de réception subit une recrudescence de courriers indésirables et de tentatives de phishing. En 2026, la suppression manuelle montre ses limites face aux envois automatisés. Le filtrage moderne s’appuie désormais sur l’analyse comportementale par intelligence artificielle et sur des protocoles d’authentification stricts (SPF, DKIM, DMARC) pour bloquer les menaces en amont.
Ce guide vous explique pas à pas comment installer un anti-spam pour sa boîte mail. Nous détaillerons la configuration des protections natives sur Gmail, Google Workspace ou Outlook, ainsi que sur les serveurs Plesk. Nous comparerons également les outils de cybersécurité dédiés, de l’extension Signal Spam aux solutions professionnelles comme Mailinblack ou Spamdrain. Enfin, nous aborderons les messageries sécurisées comme Proton Mail, qui intègrent un filtre anti-spam chiffré dès 3,99 € par mois selon les tarifs de l’éditeur.
En bref : bien choisir et configurer sa protection anti-spam
Voici les éléments essentiels pour sécuriser efficacement votre messagerie contre les courriers indésirables.
- Le paramétrage rigoureux des normes SPF, DKIM et DMARC est indispensable pour bloquer les usurpations de domaine, une étape technique souvent gérée au moment de choisir un hébergeur web.
- Les éditeurs de cybersécurité comme Mailinblack Protect ou Altospam déploient une intelligence artificielle comportementale contre le phishing, pour un tarif SaaS situé entre 15 € et 25 € par utilisateur et par an.
- Pour assainir une boîte de réception personnelle, des services de nettoyage comme Clean Email ou MailWasher complètent le filtre anti-spam natif en facilitant le tri du pourriel.
Installer un anti-spam pour sa boîte mail : pas à pas par service
La méthode de configuration varie considérablement selon l’interface que vous utilisez. Il est essentiel d’adapter le paramétrage aux spécificités de votre service de messagerie pour bloquer efficacement le pourriel sans perdre de messages légitimes.
Les webmails et clients de bureau
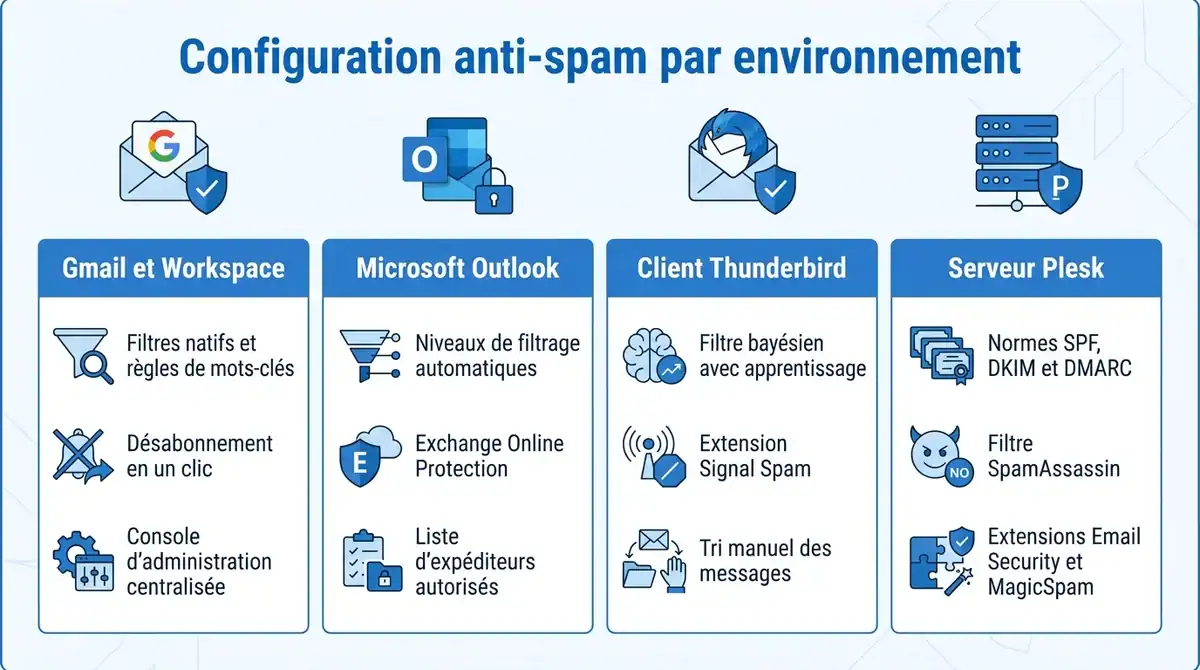
Sur les plateformes en ligne grand public, la protection repose sur une intelligence artificielle native qu’il suffit d’ajuster. Dans Gmail, la gestion s’effectue via le menu Paramètres > Filtres et adresses bloquées. Du côté de Microsoft, vous trouverez ces options sous Paramètres > Courrier > Courrier indésirable dans Outlook.
Si vous utilisez un logiciel local comme Mozilla Thunderbird, le fonctionnement est différent :
- Le filtre anti-spam bayésien intégré nécessite un entraînement manuel en marquant régulièrement les messages suspects.
- Vous pouvez y greffer l’extension officielle Signal Spam (mis à jour en version 4.2.9) pour centraliser vos signalements en un clic.
Les solutions professionnelles et messageries souveraines
Pour les entreprises utilisant Google Workspace ou Microsoft 365, le déploiement d’une solution de cybersécurité tierce comme Mailinblack ne demande aucune installation sur les postes de travail. La configuration s’opère directement par une redirection du champ MX dans la zone DNS du nom de domaine, filtrant ainsi la boîte de réception en amont.
Enfin, les utilisateurs de messageries européennes chiffrées bénéficient d’une approche automatisée. Par exemple, Infomaniak Mail propose dès 2 € par mois un filtrage natif reposant sur l’authentification stricte des domaines, rendant inutile l’ajout d’un outil externe.
Configuration des filtres natifs sur Gmail et Google Workspace
Avant de déployer une solution tierce, il est souvent judicieux d’exploiter pleinement les outils intégrés à votre service de messagerie. Le moteur d’intelligence artificielle de Google évalue les messages entrants selon une séquence stricte : l’authentification DNS, la réputation du domaine et l’analyse du contenu.
Pour la version grand public, l’interface facilite le nettoyage grâce à un bouton de désabonnement en un clic ciblant les envois de masse. Vous pouvez également appliquer diverses astuces pour la messagerie Gmail afin de structurer votre tri quotidien :
- Création de règles personnalisées pour filtrer des mots-clés spécifiques.
- Gestion manuelle des listes d’expéditeurs autorisés ou bloqués depuis les paramètres.
- Redirection automatique des messages suspects vers le dossier des courriers indésirables.
Sur les environnements professionnels Google Workspace, la cybersécurité se pilote de manière centralisée via la console d’administration. Les administrateurs ont la possibilité d’ajuster la sensibilité du filtre natif, de configurer des routes de mise en quarantaine personnalisées et d’activer des règles d’analyse de contenu sensible.
Le périmètre de protection s’est par ailleurs considérablement durci. Les serveurs rejettent désormais systématiquement les expéditeurs qui dépassent un seuil critique de plaintes, bloquant ainsi le phishing avant même la distribution du message.
Paramétrage du filtre de courrier indésirable dans Microsoft Outlook
Plutôt que d’ajouter un logiciel externe, les utilisateurs de l’écosystème Microsoft peuvent d’abord exploiter les réglages natifs du client. Sur les versions récentes d’Outlook, le menu Options du courrier indésirable permet d’ajuster la sensibilité de la protection selon plusieurs axes :
- Le choix parmi différents niveaux de filtrage automatiques, allant de l’absence de filtre à une restriction stricte.
- Le blocage manuel des domaines suspects pour endiguer le pourriel récurrent.
- L’ajout d’adresses de confiance afin de limiter les faux positifs dans votre boîte de réception.
Sur les environnements professionnels Microsoft 365, la première ligne de défense est assurée par les serveurs via Exchange Online Protection. En cas d’erreur de manipulation interne lors de ces paramétrages, il reste techniquement possible d’annuler un envoi récent. Pour contrer le phishing ciblé, de nombreuses organisations intercalent des solutions SaaS spécialisées. Ces suites tierces de cybersécurité pour les très petites entreprises sont accessibles pour un coût annuel modéré par utilisateur.
Activation et gestion des protections sur serveur Plesk
Si vous administrez votre propre hébergement webmail, la démarche de sécurisation s’effectue directement depuis le panneau de contrôle. Sur les environnements récents comme Plesk Obsidian, la sécurisation exige d’abord l’activation des normes d’authentification SPF, DKIM et DMARC dans la zone DNS du serveur.
La protection native s’appuie par défaut sur l’outil SpamAssassin. Ce filtre anti-spam analyse le contenu des messages entrants et permet aux administrateurs d’ajuster le score de tolérance pour l’ensemble des comptes du domaine. Vous pouvez ainsi définir un seuil strict pour rejeter le courrier indésirable ou simplement le marquer avant sa distribution dans la boîte de réception.
Pour renforcer cette barrière préventive, l’interface Plesk autorise le déploiement d’extensions complémentaires dédiées à la cybersécurité :
- Le module Plesk Email Security centralise l’antivirus ClamAV, le filtrage par greylisting et un système d’apprentissage automatique.
- La solution tierce MagicSpam bloque le pourriel dès la poignée de main SMTP, allégeant la mémoire du serveur pour un tarif abordable selon l’éditeur.
Comparatif des meilleurs logiciels et extensions anti-spam
Si les réglages par défaut ne suffisent plus, il devient pertinent de renforcer sa protection en s’appuyant sur une solution tierce. Le choix d’une protection externe repose sur l’analyse de vos besoins spécifiques et de votre infrastructure technique.
Pour sélectionner l’outil adéquat, plusieurs critères factuels doivent être pris en compte, tout comme on vérifie la compatibilité d’un système avant de chercher le meilleur logiciel pour clé USB :
- Le type de déploiement : une passerelle cloud intercepte les messages avant la réception, tandis qu’un programme local filtre les courriels déjà téléchargés.
- Les technologies embarquées : l’intégration d’une intelligence artificielle aide à repérer les tentatives de phishing complexes.
- L’écosystème visé : certaines applications se destinent uniquement aux ordinateurs de bureau, d’autres couvrent les serveurs d’entreprise.
Les professionnels s’orientent généralement vers des passerelles SaaS pour renforcer leur cybersécurité globale sans alourdir les postes de travail. Les particuliers privilégient plutôt des applications de tri automatisé ou des messageries intégrant directement ces défenses.
Voici un tableau récapitulatif des principales approches disponibles sur le marché en 2026 :
| Solution | Type de protection | Compatibilité | Modèle économique et performance |
|---|---|---|---|
| Altospam | Passerelle Cloud (SaaS) | Serveurs de messagerie | À partir de 21 € HT/an par boîte |
| SpamSieve | Logiciel local (filtrage bayésien) | macOS | Licence perpétuelle |
| Clean Email | Application de nettoyage | Gestion de boîte de réception | Essai gratuit puis abonnement |
| Proton Mail | Messagerie sécurisée native | Web et mobile | Inclus (bloque plus de 99,5 % des flux malveillants) |
Mailinblack : la protection professionnelle par demande d’autorisation
Pour les structures cherchant à filtrer leurs flux entrants sans complexifier leur infrastructure, la solution française Mailinblack déploie une approche centrée sur l’authentification. Son fonctionnement s’appuie sur un mécanisme qui envoie automatiquement une demande de validation à tout nouvel expéditeur non reconnu. Cette étape permet de vérifier qu’un humain se trouve à l’origine de l’envoi avant d’autoriser la livraison dans la boîte de réception.
Ce filtrage par autorisation est complété par des moteurs d’intelligence artificielle et d’apprentissage profond. L’outil est conçu pour bloquer le spam et les campagnes de phishing en amont du serveur avant toute réception.
Hébergée en France, cette plateforme SaaS s’intègre directement aux environnements professionnels. Pour consolider la cybersécurité des entreprises, qui représentent de nombreuses organisations clientes selon l’éditeur, l’offre se décline en une suite globale incluant :
- Le simulateur de menaces Cyber Coach et le module de formation Cyber Academy.
- Le gestionnaire de mots de passe Sikker pour sécuriser les accès quotidiens.
Signal Spam : l’extension citoyenne de signalement direct
Plutôt que d’ajouter un programme autonome, les internautes peuvent opter pour une approche collaborative. L’outil gratuit Signal Spam prend la forme d’une simple extension pour navigateur ou d’un plugin pour les clients de messagerie classiques. Matérialisé par une icône en forme de hibou, ce module permet de signaler un courrier indésirable en un clic depuis les principaux webmails du marché, évitant ainsi la manipulation technique du code source.
Cette initiative repose sur un partenariat public-privé visant à endiguer les réseaux de diffusion malveillants. Les données collectées sont transmises directement aux autorités compétentes, telles que la CNIL ou la DGCCRF, afin d’alimenter les enquêtes sur la cybersécurité et de bloquer les expéditeurs frauduleux à grande échelle.
D’après les informations de la plateforme officielle, le fonctionnement de ce dispositif de signalement implique quelques spécificités :
- Une protection passive qui analyse les liens consultés pour afficher un avertissement en cas de tentative de phishing avérée.
- La nécessité de créer un compte utilisateur gratuit pour authentifier juridiquement la preuve numérique envoyée aux enquêteurs.
- Une compatibilité maintenue avec les navigateurs récents, incluant Google Chrome dont le module fait l’objet de mises à jour régulières.
Spamdrain : le filtrage cloud automatisé pour mobile et ordinateur
Si vous cherchez à bloquer les courriers indésirables sans alourdir votre appareil, Spamdrain propose une approche entièrement dématérialisée. Cette solution s’intercale directement au niveau du serveur de messagerie pour bloquer le pourriel et le hameçonnage avant même leur distribution.
L’architecture cloud développée par l’éditeur suédois Spamdrain AB élimine le besoin d’un plugin local et assure une compatibilité avec les protocoles IMAP, POP3, ainsi que les environnements Gmail ou Microsoft 365. La gestion quotidienne s’articule autour de plusieurs fonctionnalités accessibles depuis un navigateur ou un smartphone :
- Une analyse intelligente par IA qui filtre les flux entrants en amont de la boîte de réception.
- La consultation des rapports de blocage via une interface web ou des applications mobiles iOS et Android.
- La validation manuelle des messages isolés et l’ajustement des autorisations d’expéditeurs.
Soumis au RGPD, le service garantit la confidentialité des échanges en se finançant exclusivement par ses abonnements, sans revente de données. Après une période d’évaluation gratuite, la tarification s’établit sous forme d’abonnement annuel par adresse e-mail, selon les formules communiquées par la plateforme.
Fiche réflexe : signaler les spams et éviter le hameçonnage
L’hameçonnage constitue la principale menace numérique en France. Selon les données de Cybermalveillance.gouv.fr, cette pratique représente près de 39 % des demandes d’assistance traitées par le dispositif. Avant même d’envisager la configuration d’un nouvel outil, l’adoption de bons réflexes permet de déjouer la majorité des pièges.
Repérer et signaler un courrier suspect sans l’ouvrir
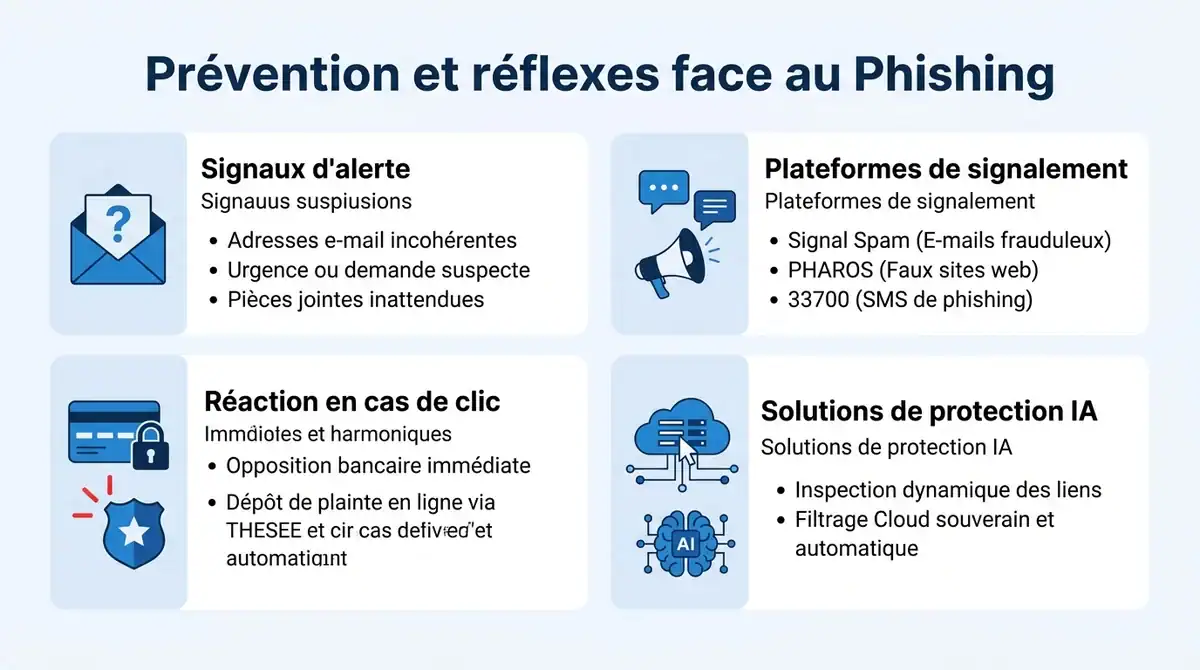
L’identification d’une tentative de phishing repose sur l’observation d’indices visuels avant toute interaction. Les signaux d’alerte incluent une adresse d’expédition incohérente avec le nom de l’organisme prétendu, un sentiment d’urgence injustifié ou la présence de pièces jointes inattendues.
Face à un courrier indésirable douteux, la consigne est de ne jamais cliquer sur les liens ni télécharger les documents. Le signalement s’effectue via des plateformes nationales dédiées :
- L’extension Signal Spam ou la plateforme Phishing Initiative pour les e-mails frauduleux.
- Le portail PHAROS pour dénoncer les faux sites web et escroqueries en ligne.
- Le numéro 33700 pour transférer les tentatives de smishing par SMS.
Les démarches en cas de compromission
Si vous avez cliqué sur un lien frauduleux, la réactivité est primordiale. Le premier réflexe consiste à faire opposition immédiatement auprès de votre établissement bancaire en cas de saisie de coordonnées financières.
Ensuite, le dépôt de plainte s’effectue directement en ligne via la plateforme administrative THESEE, accessible depuis le portail service-public.fr. Pour prévenir ces incidents, le marché de la cybersécurité privilégie aujourd’hui le filtrage cloud assisté par intelligence artificielle.
Des outils souverains comme Mailinblack, ou des logiciels tels qu’Altospam et SpamSieve, inspectent la sécurité des liens au moment précis du clic pour protéger la boîte de réception.
Foire aux questions sur la protection de messagerie
- Les filtres gratuits natifs sont-ils suffisants pour un usage professionnel ?
- Pour une entreprise, les protections basiques montrent rapidement leurs limites face aux attaques ciblées comme le spear-phishing. En 2026, les solutions professionnelles référentes (telles que Mailinblack Protect ou Altospam) associent le filtrage classique à l’intelligence artificielle comportementale pour stopper les menaces complexes.
Le coût moyen d’un logiciel SaaS dédié pour une TPE ou PME se situe généralement entre 15 € et 25 € HT par utilisateur et par an. Une alternative consiste à opter pour des services de messagerie sécurisée intégrée (Proton Mail, Tuta Mail, Infomaniak), dont les offres professionnelles proposent des tarifs de départ très abordables.
- Comment débloquer rapidement un message légitime classé en spam par erreur ?
- Lorsqu’un e-mail valide atterrit dans le dossier du courrier indésirable, la première étape consiste à le sélectionner et à utiliser l’option “Non spam” de votre interface. Cette action indique au filtre anti-spam de laisser passer les futurs messages de cet expéditeur vers la boîte de réception.
Avant d’ajouter un filtre externe, il est crucial de vérifier les paramètres de son propre domaine. La configuration systématique des protocoles d’authentification DNS (SPF, DKIM et DMARC) reste indispensable pour empêcher l’usurpation d’adresse et garantir la délivrabilité de vos courriels légitimes.
Conclusion
Pour installer un anti-spam pour sa boîte mail et protéger ses données efficacement, s’en remettre uniquement à un outil logiciel ne suffit plus en 2026. La sécurisation d’une messagerie exige d’associer l’analyse comportementale à une configuration technique stricte.
Le maintien d’une boîte de réception propre repose sur la combinaison de plusieurs pratiques complémentaires :
- L’alignement des protocoles SPF, DKIM et DMARC sur le nom de domaine pour empêcher l’usurpation d’adresse et garantir la délivrabilité.
- L’utilisation d’outils de filtrage en amont pour isoler le courrier indésirable avant son téléchargement local.
- Une vigilance humaine continue face aux campagnes de phishing, l’analyse critique des expéditeurs et des liens restant le dernier rempart de sécurité.