Protéger les données de son ordinateur n’est plus une simple option réservée aux parcs informatiques d’entreprise. Avec le déploiement de Windows 11 24H2, et la version 25H2, Microsoft a standardisé la sécurisation du disque système pour bloquer toute tentative d’extraction de données via un accès physique non autorisé. Si le chiffrement logiciel peut entraîner une baisse de débit allant jusqu’à 45 % sur certains SSD NVMe, Microsoft déploie une accélération matérielle dédiée pour soulager le processeur.
Avant de chercher à savoir ce qu’est BitLocker en détail, l’activation de cette protection demande de maîtriser quelques concepts de base, notamment le rôle de la puce TPM 2.0. L’objectif de ce guide est de vous expliquer factuellement comment installer BitLocker et gérer votre clé de récupération, afin de verrouiller votre système sans risquer de vous retrouver bloqué hors de votre propre machine au prochain redémarrage.
En bref : l’essentiel pour sécuriser votre disque dur
Voici les éléments fondamentaux à connaître avant d’activer le chiffrement sur votre ordinateur.
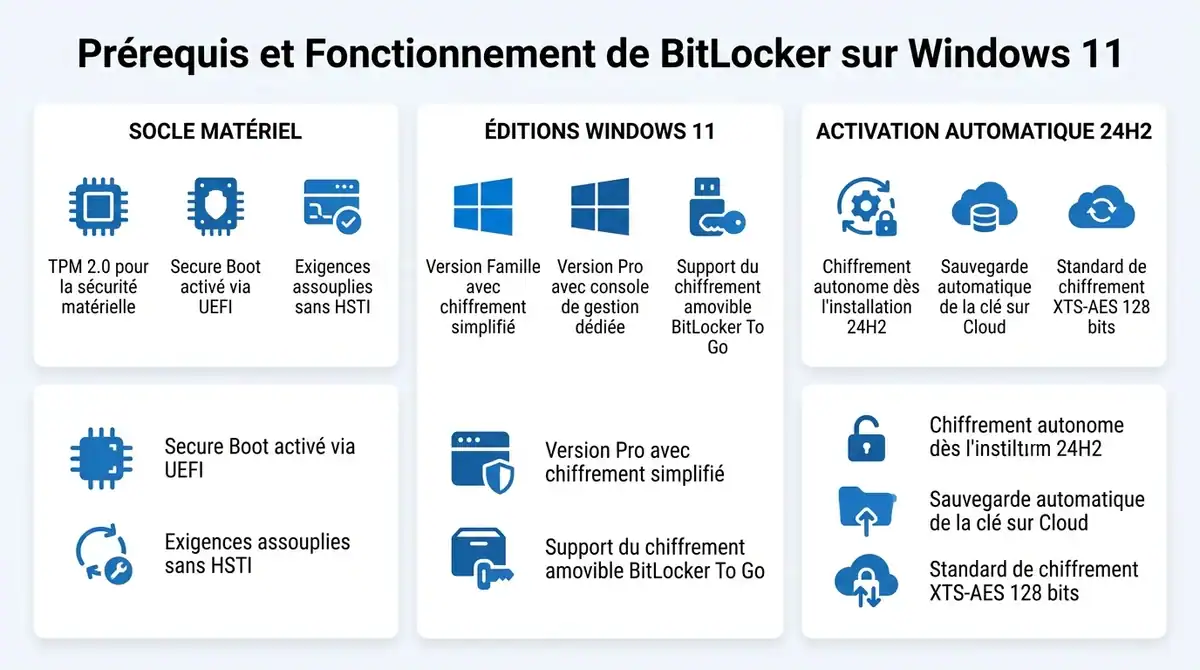
- L’activation repose sur la présence d’une puce TPM 2.0 et du mode Secure Boot. L’édition Windows 11 Famille se limite au chiffrement d’appareil, tandis que la version Pro permet une gestion complète (incluant BitLocker To Go).
- Depuis le déploiement de Windows 11 24H2, le chiffrement du disque s’active automatiquement dès l’installation si vous vous connectez avec un compte Microsoft. Le système applique par défaut le standard XTS-AES 128 bits.
- La clé de récupération à 48 chiffres est générée et sauvegardée automatiquement en ligne. Sa conservation est critique pour éviter la perte de données, d’où l’intérêt d’utiliser un outil de sauvegarde gratuit en complément.
BitLocker : c’est quoi et à quoi sert-il ?

Inclus au sein du système Microsoft, le chiffrement BitLocker est une fonction de sécurité native conçue pour protéger l’intégralité de vos lecteurs. Son objectif principal est d’empêcher tout accès physique non autorisé à vos données confidentielles, notamment en cas de vol ou de perte de votre ordinateur portable.
Contrairement au simple mot de passe de session qui bloque uniquement l’ouverture du système d’exploitation, le chiffrement intégral rend le disque illisible sans la clé d’accès. Même si un tiers extrait le support de stockage pour le brancher sur un autre appareil, vos fichiers personnels restent parfaitement inaccessibles et sécurisés.
Prérequis matériels et chiffrement automatique par défaut
Avant de verrouiller l’accès à votre disque système, l’ordinateur doit valider plusieurs critères techniques. Les règles d’éligibilité ont fortement évolué depuis la mise à jour 24H2 pour englober la quasi-totalité des configurations récentes. Si vous souhaitez utiliser BitLocker sur Windows 11, assurez-vous de vérifier l’ensemble de ces prérequis au préalable.
Le rôle central du TPM 2.0 et du Secure Boot
Le socle de sécurité de Windows 11 s’appuie sur deux composants configurés directement dans le micrologiciel UEFI de la carte mère :
- Le module TPM 2.0 (Trusted Platform Module) qui agit comme un coffre-fort matériel pour isoler les clés cryptographiques.
- Le Secure Boot (démarrage sécurisé) qui garantit l’intégrité de la machine avant le chargement du système d’exploitation.
D’après les spécifications techniques publiées par Microsoft, les prérequis matériels ont été allégés. La nécessité de disposer de l’interface HSTI et du mode Veille moderne (Modern Standby) est désormais supprimée, rendant la fonction accessible à davantage de PC.
Windows 11 Famille vs Pro : des approches distinctes
Le niveau de contrôle sur la protection des données dépend directement de l’édition installée sur la machine.
L’édition Windows 11 Famille propose uniquement le « chiffrement d’appareil ». Il s’agit d’une déclinaison simplifiée qui s’applique globalement, sans interface de gestion détaillée.
À l’inverse, les éditions Pro, Entreprise et Éducation débloquent la console d’administration complète via le Panneau de configuration. Ces versions permettent d’ajuster les algorithmes, d’utiliser l’Invite de commandes ou de protéger des supports amovibles avec la fonction BitLocker To Go.
L’activation silencieuse lors des nouvelles installations
Depuis Windows 11 24H2, lors de la configuration initiale d’un PC neuf ou fraîchement réinitialisé (expérience OOBE), le chiffrement d’appareil s’initialise désormais de manière autonome sur toutes les éditions. Ce processus se déclenche silencieusement dès que l’utilisateur se connecte à un compte Microsoft ou professionnel.
Cette automatisation permet de sauvegarder immédiatement la clé de secours dans le cloud. Néanmoins, reposant par défaut sur un chiffrement logiciel XTS-AES 128 bits, le système peut impacter les débits des SSD NVMe rapides lors de traitements intensifs, loin d’éviter tout goulot d’étranglement.
Comment installer BitLocker sur Windows 11 pas à pas
L’activation de la protection des données varie selon l’édition du système d’exploitation et les habitudes de l’utilisateur. Que l’on privilégie l’interface graphique ou les lignes de commande, la démarche pour installer BitLocker sur Windows 11 reste accessible.
Deux approches selon votre profil utilisateur
Depuis le déploiement de Windows 11 24H2, le système chiffre le lecteur par défaut lors d’une nouvelle configuration lorsqu’un compte Microsoft ou professionnel est utilisé, notamment lorsqu’on décide de réinstaller l’OS proprement. Si ce n’est pas le cas, l’utilisateur dispose de deux méthodes d’activation manuelle.
- L’interface graphique classique, adaptée pour une configuration visuelle étape par étape.
- L’Invite de commandes ou PowerShell, des outils privilégiés pour automatiser le processus par scripts.
Activation via les paramètres
Pour les utilisateurs des éditions Professionnel, Entreprise ou Éducation, la méthode la plus directe passe par les paramètres du système. La navigation vers le menu de gestion de la sécurité s’effectue en quelques clics.
- Ouvrez les paramètres de Windows, puis naviguez vers Confidentialité et sécurité.
- Sélectionnez Chiffrement de lecteur BitLocker pour ouvrir le menu dédié.
- Cliquez sur Activer BitLocker à côté de votre disque système (généralement le lecteur C:).
L’assistant guide ensuite l’utilisateur à travers les étapes de configuration et de sécurisation du lecteur.
Choix de l’algorithme et sauvegarde de la clé
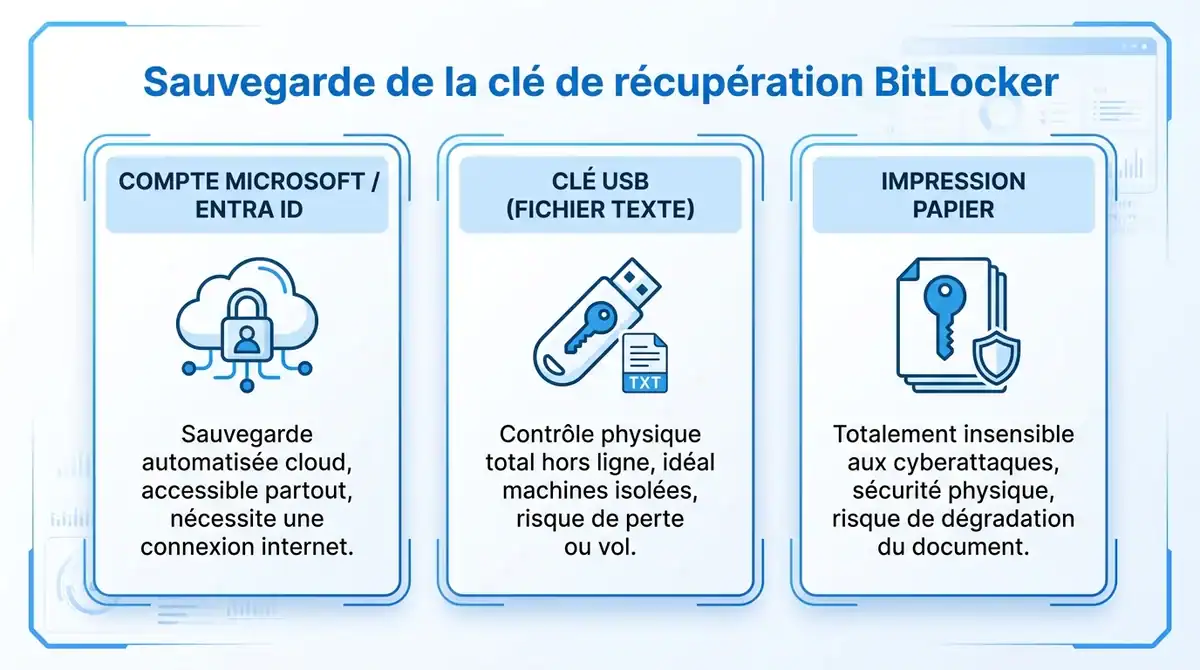
Avant de lancer le processus de sécurisation, le système exige la sauvegarde d’une clé de récupération à 48 chiffres. L’utilisateur peut l’enregistrer sur son compte Microsoft ou Entra ID, sur un support USB externe ou l’imprimer sur papier.
Par défaut, le chiffrement s’effectue selon la norme XTS-AES 128 bits. Toutefois, les stratégies de groupe permettent de configurer l’utilisation de l’algorithme XTS-AES 256 bits pour augmenter le niveau de résistance cryptographique. Une fois ces options validées, le chiffrement s’exécute en arrière-plan sans interrompre l’utilisation de la machine.
Gestion et sauvegarde de la clé de récupération
Lorsque vous décidez d’installer BitLocker sur Windows 11, le système génère une séquence de sécurité unique. Selon la documentation de Microsoft, cette clé de récupération est constituée de 48 chiffres, requis pour déverrouiller l’accès au disque système en cas de modification matérielle ou d’alerte de sécurité.
Procédures de stockage cloud et local
Avec la généralisation du chiffrement sur Windows 11 24H2, la sauvegarde s’effectue de manière autonome dans le cloud. La clé est directement envoyée vers le compte Microsoft de l’utilisateur ou sur l’annuaire Microsoft Entra ID pour les professionnels.
Pour les utilisateurs privilégiant une approche hors ligne, l’extraction manuelle reste accessible. Vous pouvez exporter cette clé sous forme de fichier texte vers un support USB ou l’imprimer via :
- Le panneau de sécurité de Windows.
- L’outil en ligne de commande
manage-bde.
Comparatif des supports de sauvegarde sécurisés
Le choix du support de stockage dépend de votre environnement matériel et de vos contraintes de mobilité. L’utilisation d’un réseau privé virtuel fiable peut constituer une précaution supplémentaire lors de l’accès à vos sauvegardes en ligne depuis un réseau public.
| Support de sauvegarde | Avantages | Inconvénients |
|---|---|---|
| Compte Microsoft / Entra ID | Sauvegarde automatisée, accessible depuis n’importe quel appareil connecté. | Nécessite obligatoirement une connexion internet pour la récupération. |
| Fichier texte sur clé USB | Contrôle physique total, idéal pour les machines isolées du réseau. | Risque de perte matérielle, de corruption de la clé ou de vol. |
| Impression papier | Totalement insensible aux pannes informatiques ou aux cyberattaques. | Dégradation possible du document avec le temps ou risque d’égarement. |
Retrouver une clé égarée lors d’un blocage
Si l’ordinateur exige la clé de récupération au démarrage, l’écran bleu affiche désormais un indice visuel. Depuis la mise à jour 24H2, l’interface indique le compte lié à la clé, ce qui limite les confusions lorsque plusieurs profils partagent la même machine.
Pour récupérer la séquence numérique de 48 chiffres, il suffit de se connecter aux adresses dédiées (aka.ms/myrecoverykey ou aka.ms/aadrecoverykey) depuis un smartphone ou un autre ordinateur. Dans les environnements professionnels, les plateformes de gestion unifiée comme Microsoft Intune automatisent la collecte et la surveillance continue de ces clés de secours.
Conclusion et bonnes pratiques de sécurité
La démarche pour installer BitLocker sur Windows 11 aboutit à une protection robuste de votre environnement de travail. Toutefois, le maintien de cette sécurité exige une gestion rigoureuse pour ne pas bloquer l’accès à l’utilisateur légitime.
Vérification périodique du statut du chiffrement
Même si le système d’exploitation automatise l’activation sur les installations récentes, un contrôle régulier reste recommandé. L’interface de gestion permet de s’assurer que la protection est active et qu’elle exploite correctement l’accélération matérielle.
- Ouvrez l’Invite de commandes en mode administrateur et saisissez la commande d’état dédiée via l’outil
manage-bde. - Vérifiez que la méthode de chiffrement indique bien une prise en charge matérielle, essentielle pour maintenir les performances des SSD NVMe.
Cette vérification confirme que le chiffrement d’appareil ne sature pas le processeur central. En cas de doute sur l’éligibilité de votre configuration, la consultation des spécifications techniques sur le site de Microsoft permet de valider la compatibilité de vos composants.
Conseils pour éviter la perte d’accès aux données personnelles
La robustesse du dispositif implique qu’une perte d’accès nécessite impérativement la clé de récupération. En cas de modification du BIOS, de changement matériel ou d’alerte de sécurité, la saisie de cette clé de secours unique est obligatoire pour déverrouiller le lecteur.
Pour renforcer l’authentification et prévenir les blocages, il est conseillé d’appliquer ces mesures préventives :
- Configurer une sauvegarde automatique de la clé sur votre compte Microsoft ou sur l’annuaire d’entreprise.
- Conserver une copie de la clé de secours accessible hors ligne, enregistrée au format TXT sur une clé USB ou imprimée sur papier, pour anticiper les requêtes de déverrouillage.
Enfin, si vous prévoyez de revendre ou de recycler votre machine, la simple désactivation du verrouillage ne suffit pas. Il est alors pertinent de supprimer ses données personnelles de façon permanente avant de formater définitivement le support de stockage.